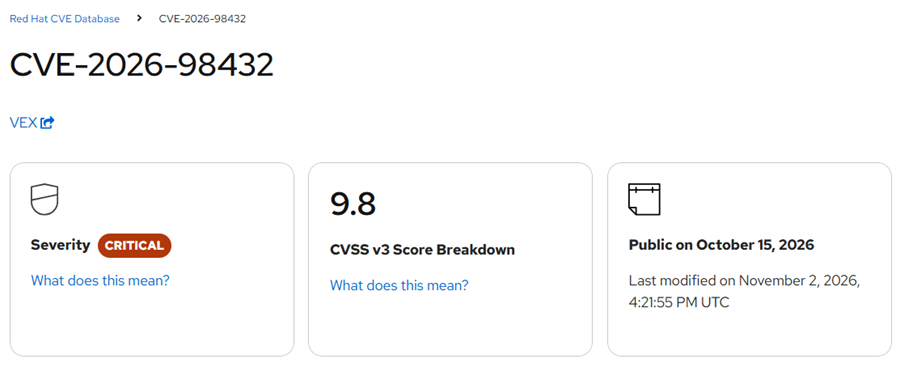
В ядре Linux обнаружена критическая уязвимость CVE‑2026‑98432. Она позволяет злоумышленнику с помощью удалённого доступа повредить память ядра, а при определённых условиях — выполнить произвольный код с правами суперадминистратора root.
Red Hat присвоил уязвимости оценку 9,8 из 10, что означает критический уровень опасности.
В чём заключается уязвимость?
27 октября Anthropic рассказала об успешной демонстрации эксплуатации уязвимости с помощью исследовательской ИИ-модели Claude. В ходе эксперимента удалось добиться удалённого выполнения команд с правами root без пароля и участия пользователя.
Возможные последствия:
- аварийное завершение работы ядра и отказ сервера;
- повреждение или раскрытие содержимого памяти ядра;
- выполнение произвольного кода с правами суперпользователя
root.
Последний сценарий особенно опасен: злоумышленник потенциально получает полный контроль над сервером.
Как устранить угрозу?
Уязвимость затрагивает ядра Linux, начиная с версии 4.4, в том числе ОС Centos. Команда разработчиков уже выпустила исправления для поддерживаемых веток.
Если вы самостоятельно администрируете VPS или выделенный сервер, проверьте наличие обновления для используемой операционной системы и установите исправленную версию ядра:
- установите обновление с исправлением CVE-2026-98432;
- перезагрузите сервер, чтобы изменения вступили в силу;
- если исправление для используемого дистрибутива ещё не выпущено, примените временные меры защиты, рекомендованные производителем ОС или техническими специалистами.
Что делать до выхода исправления?
Если обновление ядра для вашей операционной системы пока недоступно, можно временно снизить риск эксплуатации уязвимости с помощью следующих мер:
- Отключите Multipath TCP (MPTCP). Для этого установите следующие значения параметров:
net.mptcp.enabled=0net.ipv4.tcp_migrate_req=0
- Проверьте, используют ли приложения MPTCP, с помощью следующих команд:
ip mptcp endpoint showip mptcp limits showss -Mlnp
- Если приложения используют MPTCP, завершите существующие сессии перезапуском соответствующих служб или остановкой процессов.
- Учтите, что настройки действуют до перезагрузки ОС. Чтобы сохранить их после перезапуска, внесите параметры в файл конфигурации.
- Помните, что эти меры снижают риск эксплуатации уязвимости, но не заменяют установку обновления ядра с исправлением.
Если вам нужна помощь с проверкой защищённости сервера или установкой обновлений, вы можете обратиться в службу технической поддержки HB.BY — наши специалисты работают 24/7.
В связи с происходящими событиями в сфере информационной безопасности, время ответа службы технической поддержки может быть временно увеличено.